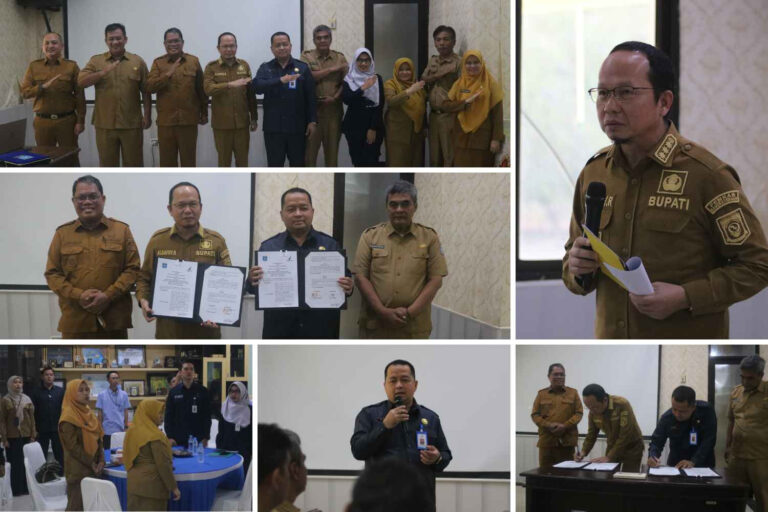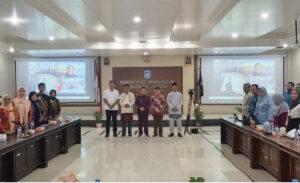


Bangka Tengah, Pramedia.id – Pemerintah Kabupaten Bangka Tengah melalui Dinas Komunikasi, Informatika, dan Statistik terus berupaya memperkuat tata kelola pemerintahan berbasis digital, khususnya dalam penerapan manajemen risiko, keamanan informasi, dan pelindungan data pribadi. Upaya tersebut diwujudkan melalui kegiatan Sosialisasi Penerapan Manajemen Risiko, Keamanan Informasi, dan Pelindungan Data Pribadi terkait Data Tunggal Sosial dan Ekonomi Nasional (DTSEN) yang dihadiri Bupati Bangka Tengah, Algafry Rahman, di Smart Meeting Room Kantor Bupati Bangka Tengah, Selasa (27/10/2026).
Kegiatan ini menjadi langkah untuk meningkatkan pemahaman aparatur pemerintah daerah mengenai pentingnya pengelolaan data yang aman, penerapan manajemen risiko, serta pelindungan data pribadi masyarakat dalam mendukung transformasi digital pemerintahan.
Bupati menegaskan bahwa transformasi digital dalam tata kelola pemerintahan bukan lagi sekadar pilihan, melainkan sebuah kebutuhan.
“DTSEN memiliki peran yang sangat strategis sebagai fondasi utama pemerintah untuk mengintegrasikan data sosial-ekonomi. Tujuannya agar seluruh program perlindungan sosial dan bantuan pemerintah dapat terverifikasi dengan akurat dan benar-benar tepat sasaran,” tuturnya.
Namun, ia mengingatkan bahwa pemanfaatan data digital juga diiringi dengan risiko keamanan yang perlu diantisipasi. Ancaman seperti kebocoran data, serangan ransomware, hingga penyalahgunaan identitas digital menjadi tantangan yang harus dihadapi bersama.
Algafry menekankan bahwa perlindungan data bukan hanya persoalan teknis, tetapi juga merupakan tanggung jawab hukum dan moral seluruh pihak yang terlibat dalam pengelolaannya, sebagaimana diamanatkan dalam Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
“Pengamanan terhadap data ini tidak boleh dilakukan dengan biasa-biasa saja. Kita memiliki tanggung jawab hukum dan moral yang besar untuk menjaga kerahasiaan, keutuhan, dan ketersediaan data tersebut,” kata Algafy.
Ia juga menjelaskan tiga hal utama yang perlu menjadi perhatian dalam pengelolaan DTSEN, yakni penerapan manajemen risiko melalui identifikasi potensi kerawanan sejak dini, penguatan keamanan informasi sebagai tanggung jawab bersama seluruh aparatur, serta pelindungan data pribadi agar informasi masyarakat tidak tersebar atau diakses oleh pihak yang tidak berwenang.
“Keamanan bukan hanya tugas Diskominfosta atau bagian IT saja, melainkan tanggung jawab kolektif. Setiap operator, pendamping program, dan aparatur yang menyentuh data DTSEN wajib mematuhi standar prosedur keamanan informasi yang berlaku,” tegasnya.
Sementara itu, Sandiman Muda pada Direktorat Keamanan Siber dan Sandi Pemerintahan Daerah, Badan Siber dan Sandi Negara (BSSN), Rangga Aditya Sutopo, S.ST., M.M., yang menjadi narasumber dalam kegiatan ini, menjelaskan bahwa pembinaan keamanan informasi oleh BSSN tidak hanya menyasar perangkat daerah yang membidangi komunikasi dan informatika, tetapi juga seluruh perangkat daerah yang terlibat dalam pengelolaan informasi pemerintahan.
Ia menyampaikan bahwa keamanan informasi mencakup berbagai aspek, mulai dari manajemen risiko, pembentukan tim tanggap insiden siber, persandian, hingga audit keamanan informasi. Oleh karena itu, setiap perangkat daerah perlu memahami peran dan tanggung jawabnya dalam menjaga keamanan data.
“Keamanan informasi itu bukan hanya soal sistem. Berdasarkan survei yang kami lakukan, sekitar 80 persen kebocoran data yang kami temukan berkaitan dengan faktor manusia atau human error, seperti kelalaian dalam menjaga kata sandi,” ungkap Rangga.
Ia mencontohkan kebiasaan menggunakan kata sandi yang sama untuk berbagai akun atau menyimpan kata sandi di tempat yang mudah diakses sebagai praktik yang dapat meningkatkan risiko keamanan. Rangga mengatakan, penggunaan kata sandi perlu dibedakan sesuai dengan jenis akun dan tingkat sensitivitas informasi yang dikelola.
“Kenapa kita tidak boleh menyamakan seluruh password yang kita punya? Memang kita harus mengingat lebih banyak kata sandi, tetapi untuk keamanan informasi yang sifatnya sensitif, kata sandinya memang harus dibedakan,” ucap Rangga.
Ia menambahkan, aparatur perlu membedakan kata sandi akun pribadi dengan akun pekerjaan, terutama akun yang memiliki akses terhadap informasi penting milik pemerintah maupun masyarakat. Langkah sederhana tersebut menjadi bagian dari upaya membangun kebiasaan keamanan digital di lingkungan kerja.
Lebih lanjut, Rangga menegaskan bahwa pemanfaatan data masyarakat harus mengikuti tata kelola dan prosedur yang berlaku. Permintaan maupun penggunaan data tidak dapat dilakukan secara sembarangan karena terdapat ketentuan yang harus dipenuhi untuk menjaga keamanan serta kerahasiaan informasi.
“Bapak dan Ibu tidak bisa sembarangan meminta data, misalnya hanya melalui WhatsApp ke Diskominfo. Ada tata kelola untuk meminta dan menggunakan data masyarakat yang harus dipahami serta dipatuhi,” pungkasnya.
Dalam sosialisasi tersebut, Rangga turut memaparkan sejumlah materi, mulai dari pengenalan pusat data (data center), regulasi yang mendasarinya, tata kelola dan mekanisme berbagi pakai data, prinsip keamanan informasi, potensi ancaman siber, hingga penerapan manajemen risiko dan pelindungan data pribadi.
Turut hadir dalam kegiatan ini, yakni Kepala Diskominfosta Bangka Tengah, Kabid Statistik dan Kabid Aptika Diskominfosta Bangka Tengah, serta perwakilan OPD Pemkab Bangka Tengah.